天融信无线AP安全性声明 不受“超级Wi-Fi”漏洞影响
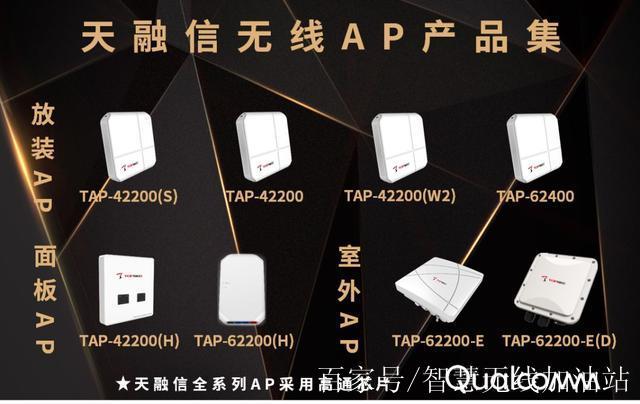
关于“超级Wi-Fi”漏洞(注:此处指代某种广受关注的无线安全漏洞,如Kr00k或类似Wi-Fi加密缺陷)的报道引发了广泛关注。许多用户对无线网络设备的安全性产生了担忧。对此,天融信(Topsec)特此声明:天融信无线AP产品不受该“超级Wi-Fi”漏洞影响,用户可放心使用。
漏洞背景
所谓“超级Wi-Fi”漏洞,通常指攻击者利用无线协议实现中的缺陷,在特定条件下解密部分无线传输数据或发动拒绝服务攻击。此类漏洞主要影响某些采用特定芯片或未及时更新固件的无线设备。
天融信无线AP的安全机制
天融信无线AP产品在设计和研发阶段即高度重视安全性,采用了多重防护措施:
- 硬件与驱动层加固:天融信无线AP选用经过严格安全评估的无线芯片方案,并在驱动层进行了针对性加固,避免了已知协议实现缺陷。
- 固件及时更新:天融信安全团队持续跟踪全球无线安全动态,一旦发现潜在风险,会第一时间发布固件升级,确保产品免受新型攻击。
- 加密与认证强化:支持WPA3等最新无线安全标准,并提供企业级认证机制,有效防止未授权访问和数据泄露。
- 独立安全测试:产品出厂前经过多轮渗透测试和漏洞扫描,确保在复杂网络环境下的稳定性与安全性。
官方验证与用户建议
经天融信安全实验室验证,目前所有在售及已售的天融信无线AP型号均不受“超级Wi-Fi”漏洞影响。用户无需采取额外措施,正常使用即可。
天融信建议用户:
- 定期检查并更新AP固件至最新版本;
- 启用WPA2/WPA3加密,避免使用开放网络;
- 关注天融信官方安全公告,获取最新安全信息。
天融信始终将用户网络安全放在首位。面对层出不穷的无线安全威胁,天融信将继续加大研发投入,为用户提供安全、可靠的无线网络产品。请广大用户放心使用天融信无线AP,如有任何疑问,请联系天融信客服或技术支持团队。
如若转载,请注明出处:http://www.ho577.com/product/38.html
更新时间:2026-10-03 02:39:07